Proveniência e limites desta edição
A série foi integrada a partir do dossiê editorial fornecido ao Observatório. As descrições de cabeçalhos de e-mail provêm desse dossiê; os e-mails originais não estão expostos nesta publicação. Os fornecedores listados nas políticas não são, por isso, destinatários comprovados dos dados dos habilitados.
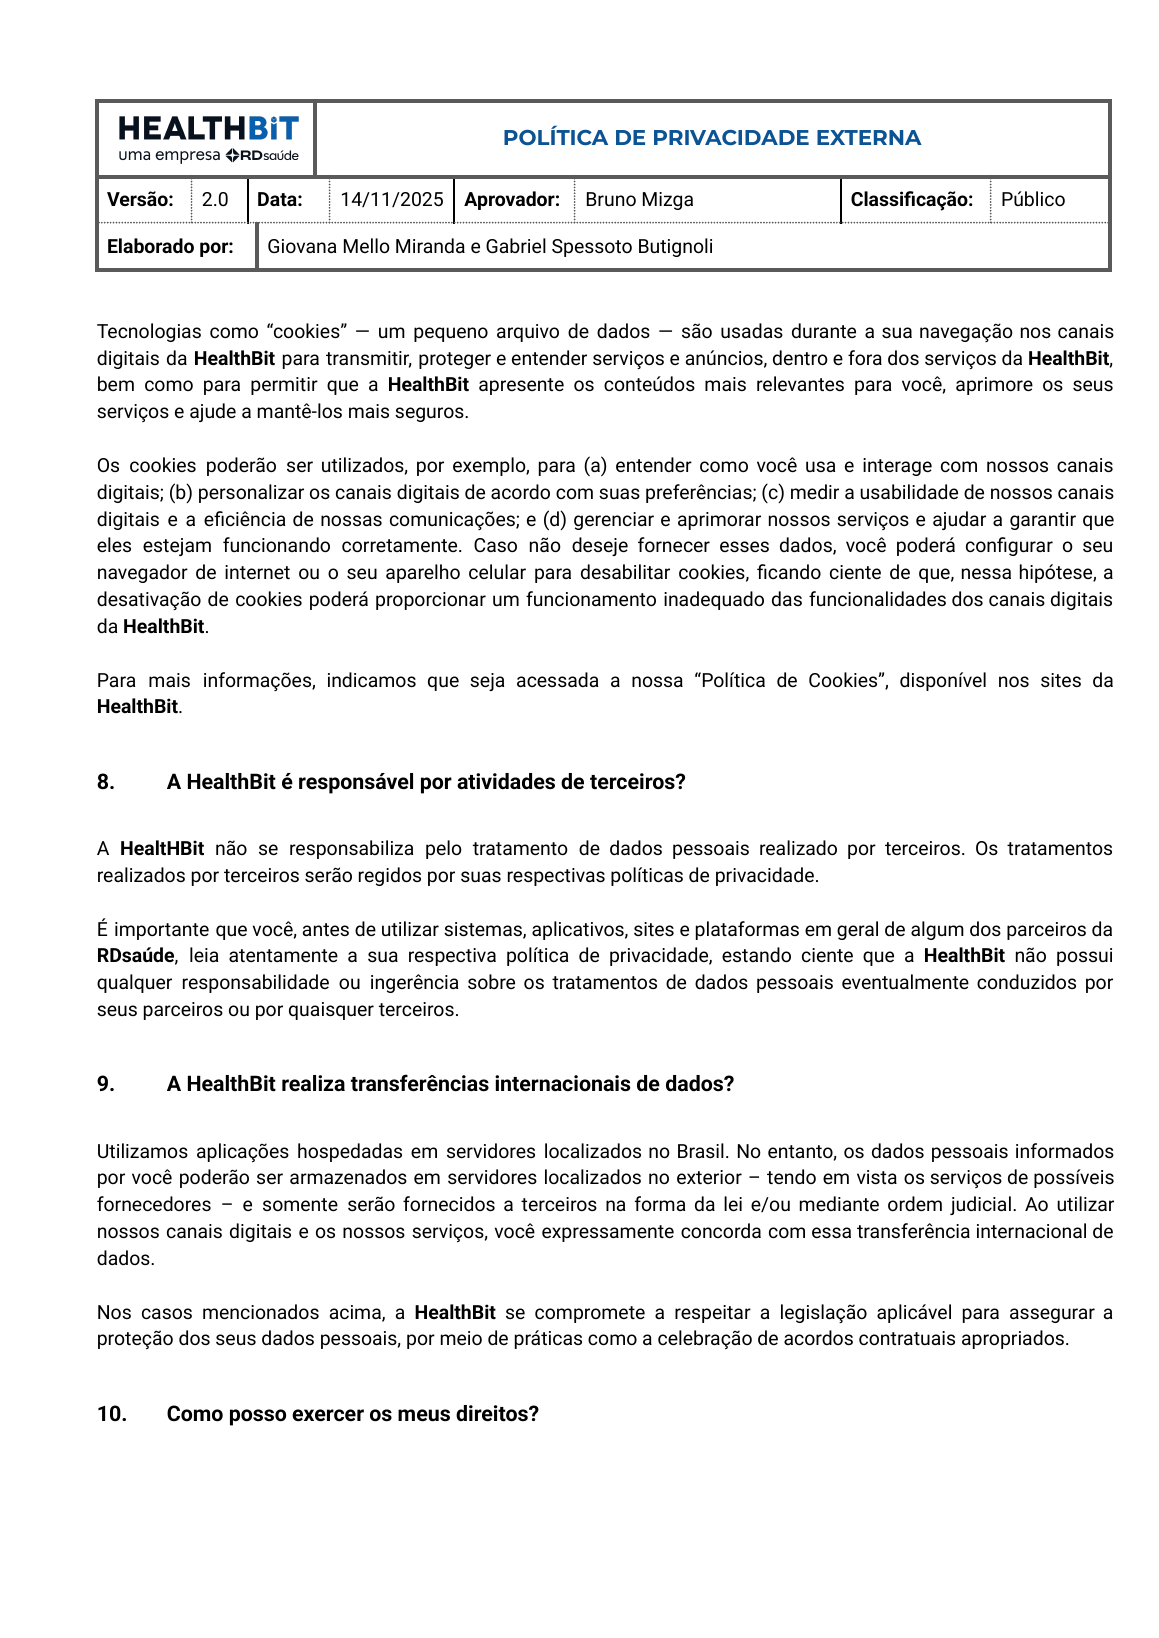
A cópia PDF fornecida registra versão 2.0 de 14/11/2025, classificação Público. A leitura web da URL de origem retornou versão 2.0 de 28/10/2025. Preservamos a cópia recebida e registramos a diferença; não afirmamos identidade entre os arquivos nem a data em que a empresa substituiu versões.
Na Zendesk, a lista anunciada em 02/09/2026 tem vigência em 02/10/2026 para clientes existentes. A versão contratual e os módulos da conta precisam ser comprovados.
Integridade dos documentos e imagens (SHA-256) · Todos os artigos
- Política de privacidade não é sinônimo de consentimento para tudo
- Um habilitado consegue simplesmente 'não usar o serviço'?
- O próprio site mostra modelos diferentes de coleta
- Transferência internacional exige mais que uma frase genérica
- A aparente tensão interna da política
- O que seria transparência operacional suficiente
Política de privacidade não é sinônimo de consentimento para tudo
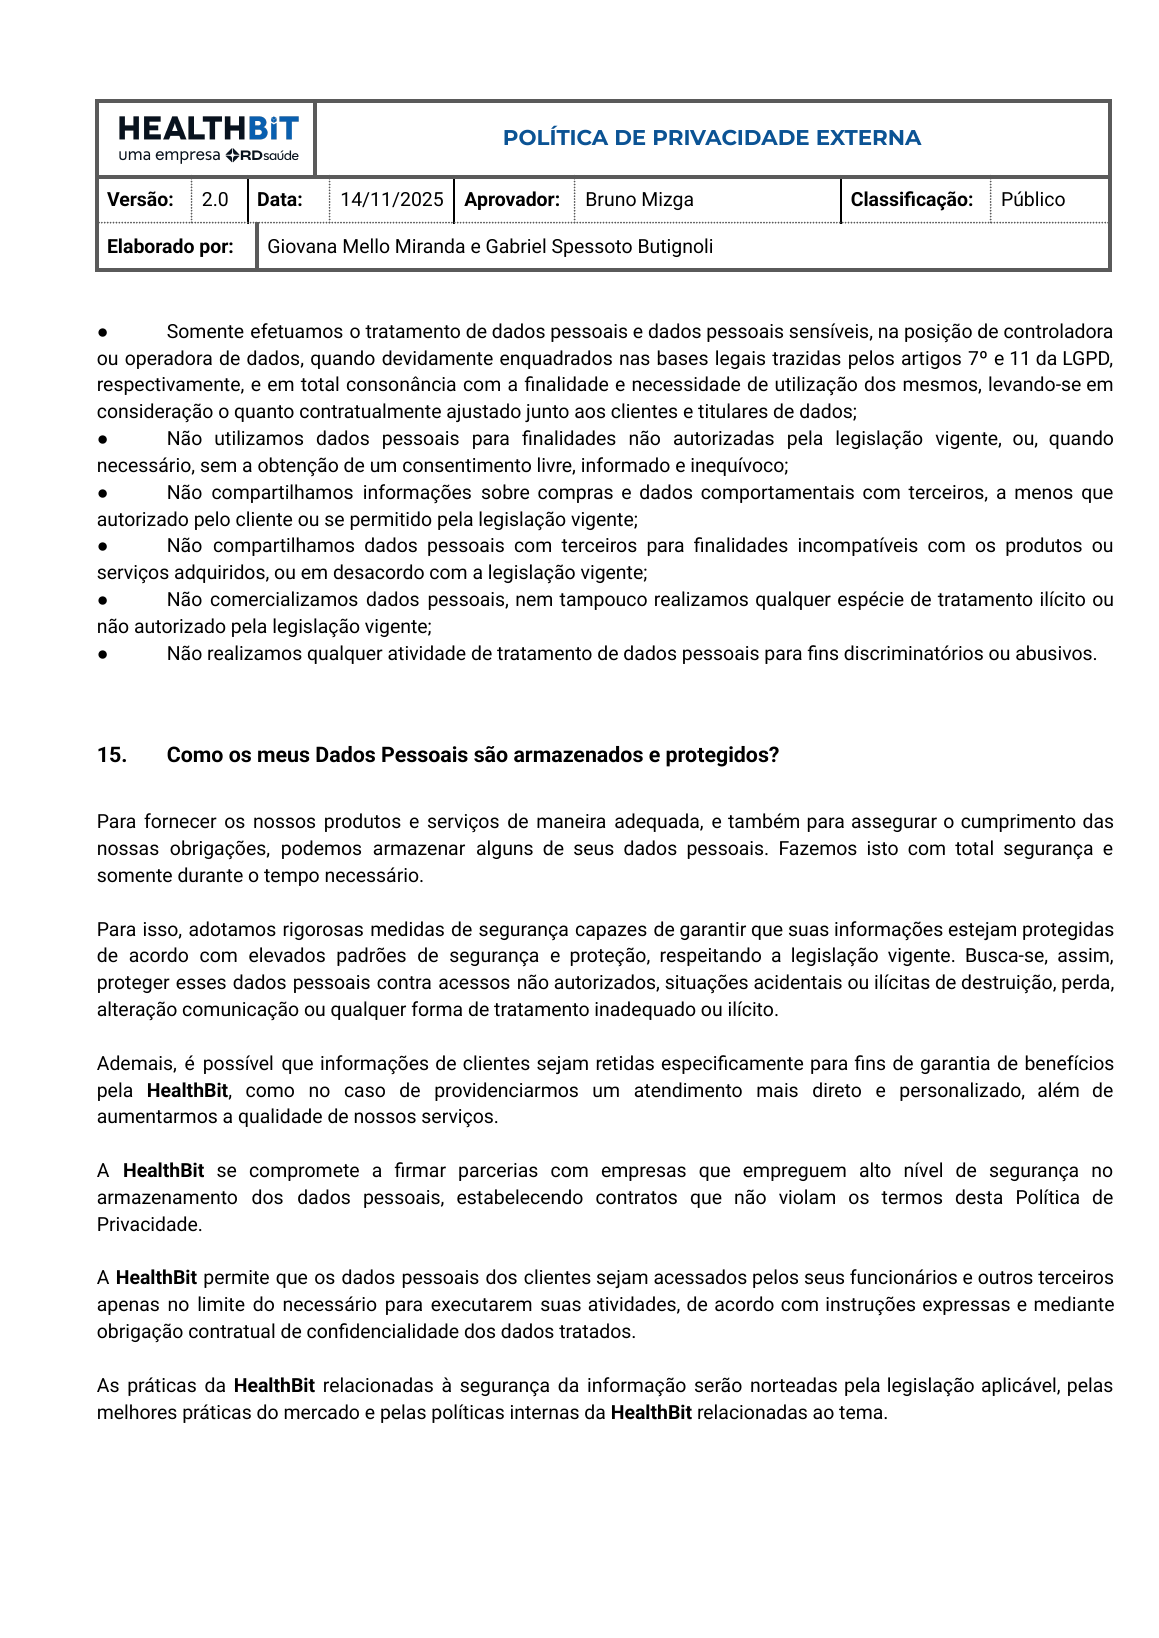
A política informa que o uso dos serviços manifesta ciência e, em diferentes trechos, fala em concordância com operações de compartilhamento e transferência internacional. Ao mesmo tempo, o próprio documento reconhece que consentimento não é obrigatório em todas as hipóteses e que outras bases legais podem sustentar o tratamento.
Essa distinção é essencial. Para dados sensíveis de saúde, o art. 11 da LGPD traz hipóteses específicas. Quando a base é consentimento, ele deve ser específico e destacado para finalidades específicas. Quando outra base é usada, a organização precisa apontá-la e cumprir os demais princípios da lei.
Um habilitado consegue simplesmente 'não usar o serviço'?
A política geral orienta o usuário que discorda a não utilizar os serviços. Esse modelo é comum em serviços voluntários de mercado. No contexto de uma assistência decorrente de acordo judicial, porém, surge uma questão diferente: se o canal designado é necessário para exercer um direito vitalício de saúde, a recusa em usar o canal pode significar abrir mão, na prática, do mecanismo de acesso ao benefício.
Isso não torna automaticamente inválida a política. Torna inadequado tratar “continuou usando” como resposta suficiente para todas as bases legais e todas as finalidades. A natureza do serviço e a assimetria de escolha precisam ser consideradas.
O próprio site mostra modelos diferentes de coleta
Em páginas comerciais da HealthBit há formulários que exibem checkbox expresso de aceite da política de privacidade ou declaração de concordância. Em outros pontos, a política geral trabalha com ciência ou aceite pelo uso. Os contextos são distintos — geração de lead comercial não é administração de benefício judicial — mas a comparação mostra que a empresa sabe implementar mecanismos explícitos quando esse desenho é escolhido.
Transferência internacional exige mais que uma frase genérica
A Resolução CD/ANPD nº 19/2024 determina que transferências internacionais tenham propósito legítimo, específico, explícito e informado, base legal válida e mecanismo de transferência adequado. Também exige transparência sobre forma, duração, finalidade, país de destino, controlador, uso compartilhado, responsabilidades e direitos do titular.
A política da HealthBit admite que dados podem ser armazenados no exterior por causa de fornecedores. A presença confirmada de Zendesk no ticketing torna a localização concreta da instância uma questão factual relevante, especialmente porque a Zendesk oferece múltiplas regiões de hospedagem.
A aparente tensão interna da política
Na cópia preservada, um trecho afirma que os servidores e provedores utilizados na operação estão no Brasil e que a empresa prioriza ausência de transferência internacional; na página seguinte, o documento reconhece que fornecedores podem armazenar dados no exterior. As proposições podem coexistir se se referirem a sistemas, operações ou cenários diferentes, mas a política não identifica, nesse trecho, quais fornecedores ou quais fluxos se enquadram em cada situação.
Por isso, a resposta adequada não é acusar a empresa de contradição ilícita; é pedir a lista de sistemas efetivamente usada no programa e a região de cada um.
O que seria transparência operacional suficiente
- base legal específica para cada categoria de dado sensível;
- se consentimento for usado, registro de quando, como e para qual finalidade foi obtido;
- mecanismo jurídico de transferência internacional e países envolvidos;
- lista de fornecedores e subprocessadores da operação real;
- explicação sobre como um habilitado exerce direitos sem perder acesso à assistência;
- registro das versões da política efetivamente apresentadas aos titulares e sua data de vigência.
Fontes e documentos consultados
- Política de Privacidade Externa da HealthBit — URL pública consultada em 21/09/2026
- HealthBit — Contato / reCAPTCHA
- HealthBit — página institucional com CNPJ
- LGPD — Lei nº 13.709/2018, texto compilado
- ANPD — Resolução CD/ANPD nº 19/2024, transferências internacionais
- Zendesk — Localização da hospedagem de Service Data