Proveniência e limites desta edição
A série foi integrada a partir do dossiê editorial fornecido ao Observatório. As descrições de cabeçalhos de e-mail provêm desse dossiê; os e-mails originais não estão expostos nesta publicação. Os fornecedores listados nas políticas não são, por isso, destinatários comprovados dos dados dos habilitados.
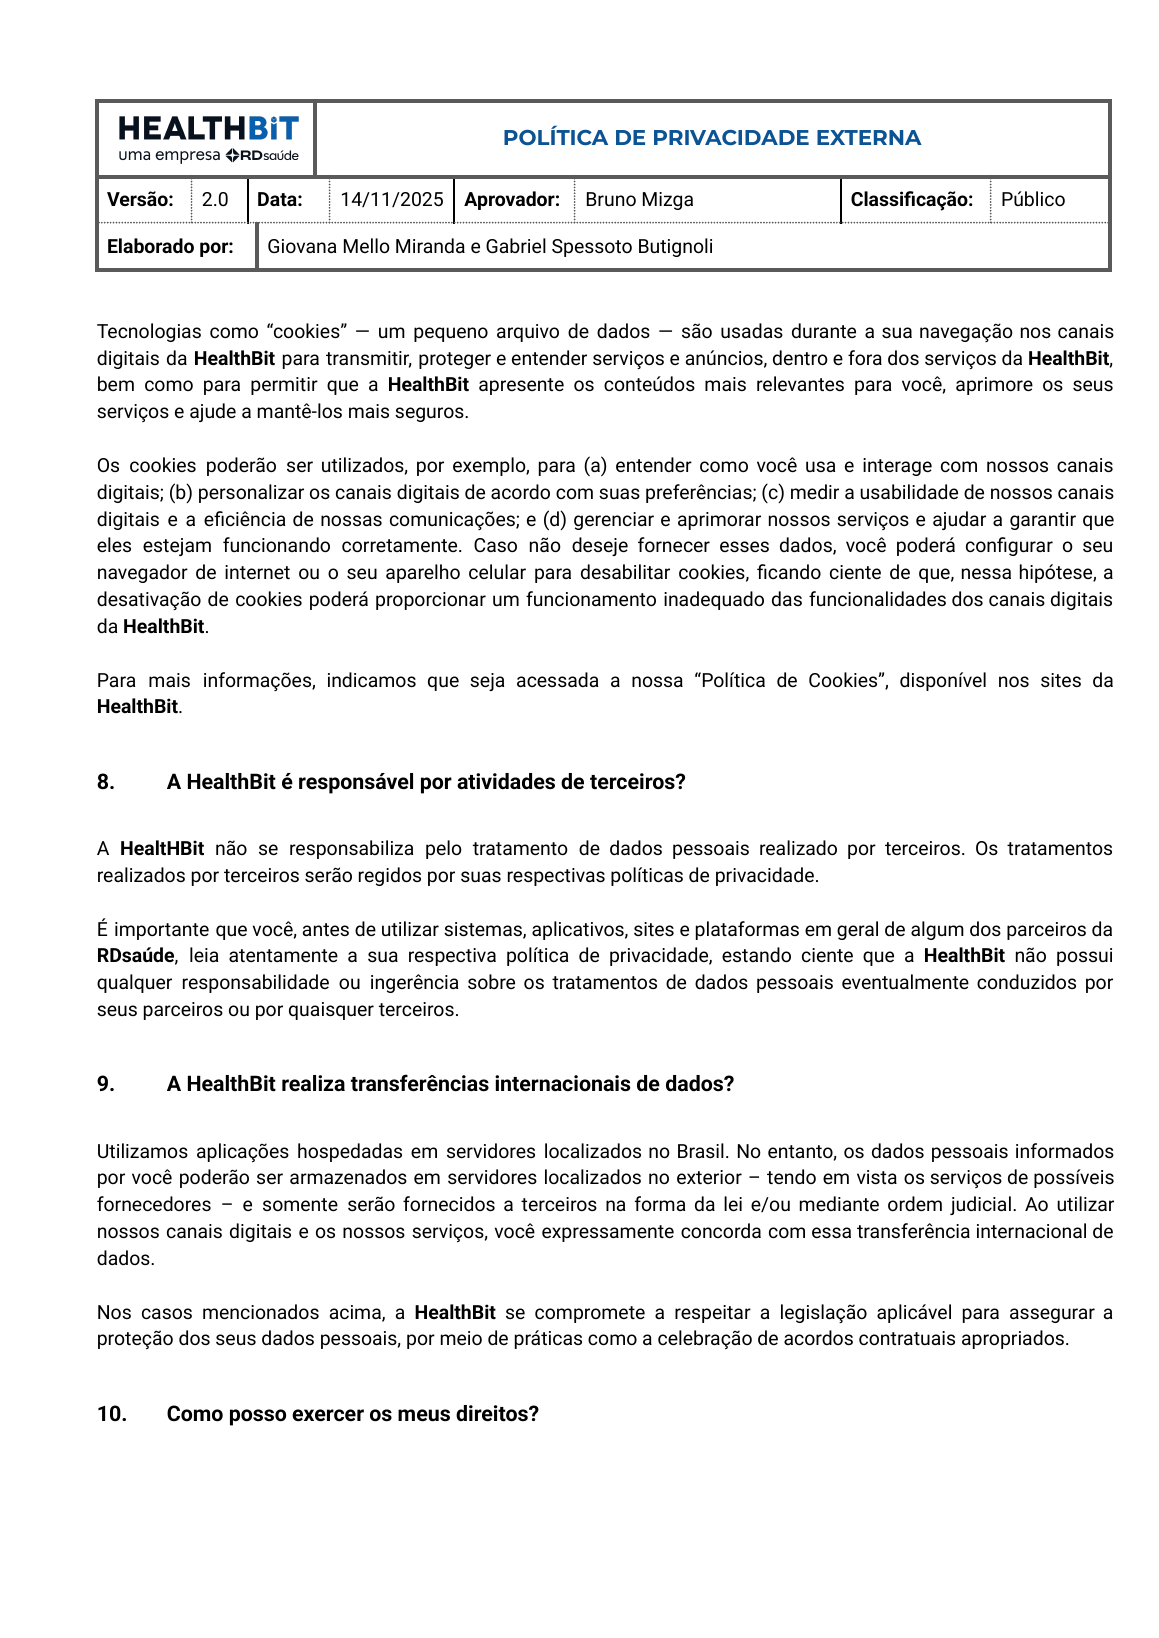
A cópia PDF fornecida registra versão 2.0 de 14/11/2025, classificação Público. A leitura web da URL de origem retornou versão 2.0 de 28/10/2025. Preservamos a cópia recebida e registramos a diferença; não afirmamos identidade entre os arquivos nem a data em que a empresa substituiu versões.
Na Zendesk, a lista anunciada em 02/09/2026 tem vigência em 02/10/2026 para clientes existentes. A versão contratual e os módulos da conta precisam ser comprovados.
Integridade dos documentos e imagens (SHA-256) · Todos os artigos
O que os e-mails comprovam
Foram analisadas mensagens de abril, agosto e setembro de 2026, com dados pessoais e conteúdo clínico omitidos para esta publicação. Em todas as amostras, o remetente visível era “Atendimento Viva Mais”, enquanto os cabeçalhos técnicos apontavam para a infraestrutura Zendesk: Return-Path em support@healthbitcx.zendesk.com, assinatura DKIM de zendesk.com, X-Mailer: Zendesk Mailer e links de acompanhamento em healthbitcx.zendesk.com/hc/requests/.... O rodapé também informa que o serviço é fornecido por Zendesk.
Que tipos de dados o próprio Zendesk diz que o Support pode capturar
A documentação da Zendesk afirma que o serviço Support pode capturar, entre outros elementos, textos livres inseridos em títulos e comentários, dados ingeridos por e-mails recebidos, anexos, endereços de e-mail, IP percebido pela infraestrutura e dados de integração. Portanto, quando um ticket contém prescrição, laudo, orçamento, explicação de tratamento ou documento de identificação, a sensibilidade decorre do conteúdo que o assinante escolheu inserir no sistema.
A própria Zendesk ressalta que é processadora de dados de milhares de controladores e que o assinante é responsável por administrar os dados de sua instância em conformidade com sua própria política e regulação setorial.
Zendesk não é uma empresa isolada: há subprocessadores
A política de subprocessadores da Zendesk, atualizada em 2 de setembro de 2026, informa uso de terceiros para infraestrutura e funcionalidades específicas. A lista pública inclui AWS, Cloudflare, Datadog, Sentry, Snowflake, Paragon, Google, Halon, MongoDB e, dependendo do produto ou recurso, fornecedores de IA e comunicação.
Há uma cautela temporal importante: a própria Zendesk diz que a versão atualizada é efetiva imediatamente para novos clientes, mas somente em 2 de outubro de 2026 para clientes existentes. Em 21 de setembro, portanto, não é correto presumir que toda alteração recém-publicada já governe a conta histórica healthbitcx. O pacote probatório registra essa transição.
AWS e localização dos dados
Zendesk informa que hospeda Service Data em regiões AWS nos Estados Unidos, União Europeia, Reino Unido, Japão e Austrália, e que compromissos específicos de localização dependem do plano e de add-ons de data center. O Trust Center também informa que backups, inclusive de banco e anexos, podem ser armazenados em AWS.
A política da HealthBit, por sua vez, afirma priorizar tratamento no Brasil e, em um trecho, diz que servidores e provedores da operação estão no território nacional; em outro, reconhece que dados podem ser armazenados no exterior devido a fornecedores. A combinação desses documentos torna indispensável responder: em qual região a instância healthbitcx está hospedada e quais exceções de localidade se aplicam?
Se houver IA no Zendesk, as responsabilidades aumentam
O AI Services Addendum da Zendesk determina que o cliente que ativa serviços de IA deve notificar usuários finais ou obter consentimento quando a lei aplicável exigir, além de cumprir regras sobre profiling e decisões automatizadas. A Zendesk também afirma que seus provedores de LLM não usam Service Data para treinar modelos e que, em integrações diretas, utiliza endpoints de retenção zero.
Isso é uma proteção contratual relevante, mas não resolve a pergunta anterior: primeiro é necessário saber se algum recurso de IA foi habilitado pela conta usada no Viva Mais Saúde. A resposta pode vir de contrato, plano Zendesk, configuração da instância, logs de uso, lista de apps/integrations e auditoria de eventos.
Perguntas que uma auditoria deve responder
- Qual plano Zendesk é contratado para
healthbitcxe desde quando? - Qual região AWS hospeda a conta e seus anexos? Há Data Center Location Add-on?
- Quais recursos estão habilitados: Support, Messaging, WhatsApp, Explore/Analytics, QA, WFM, Voice, AI Agents, Agent Copilot, GenAI?
- Quais apps de Marketplace, APIs, webhooks e integrações recebem conteúdo de tickets?
- Quais subprocessadores efetivamente processaram Service Data da conta no período relevante?
- Quais regras de retenção e exclusão foram configuradas para tickets e anexos com dados de saúde?
- Existe segregação lógica entre tickets do acordo judicial e demais clientes corporativos da HealthBit?
Fontes e documentos consultados
- Zendesk — Tipos de dados padrão capturados
- Zendesk — Sub-processor Policy, atualizada em 02/09/2026
- Zendesk — Localização da hospedagem de Service Data
- Zendesk Trust Center
- Zendesk — AI Services Addendum
- Zendesk — Generative AI at Zendesk
- Política de Privacidade Externa da HealthBit — URL pública consultada em 21/09/2026
- ANPD — Resolução CD/ANPD nº 19/2024, transferências internacionais