Proveniência e limites desta edição
A série foi integrada a partir do dossiê editorial fornecido ao Observatório. As descrições de cabeçalhos de e-mail provêm desse dossiê; os e-mails originais não estão expostos nesta publicação. Os fornecedores listados nas políticas não são, por isso, destinatários comprovados dos dados dos habilitados.
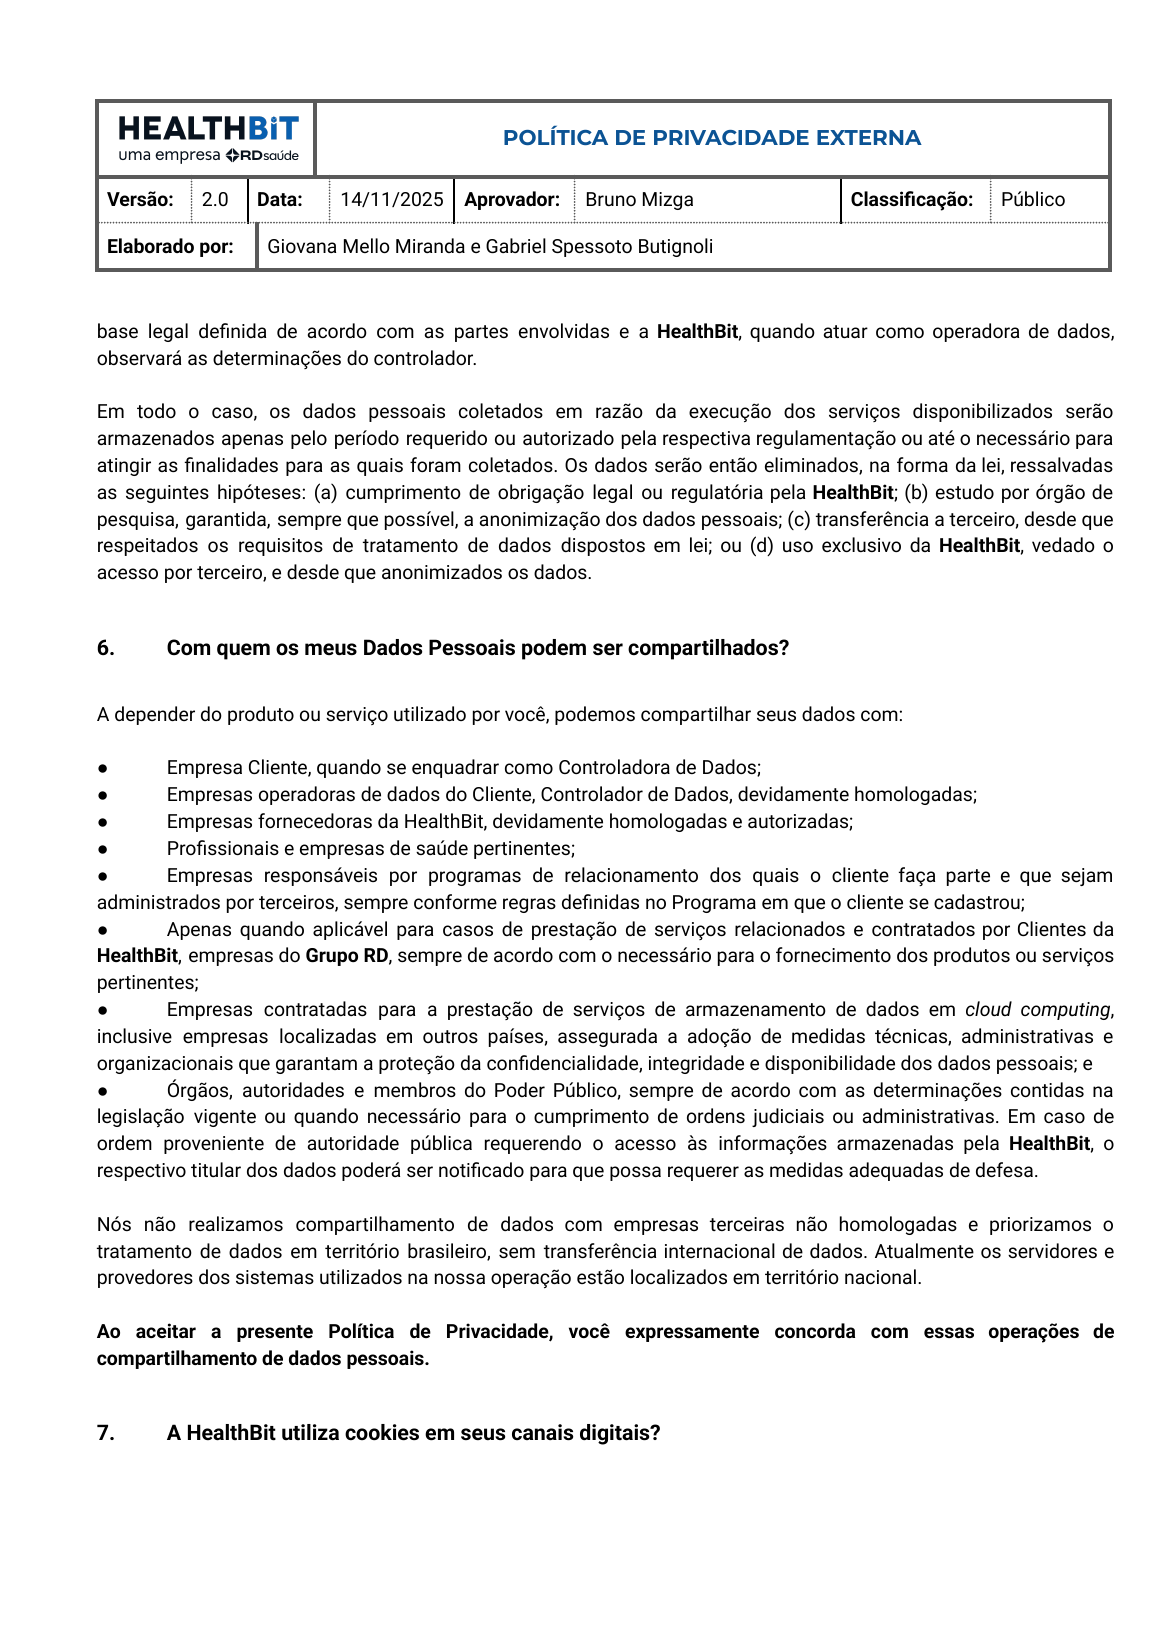
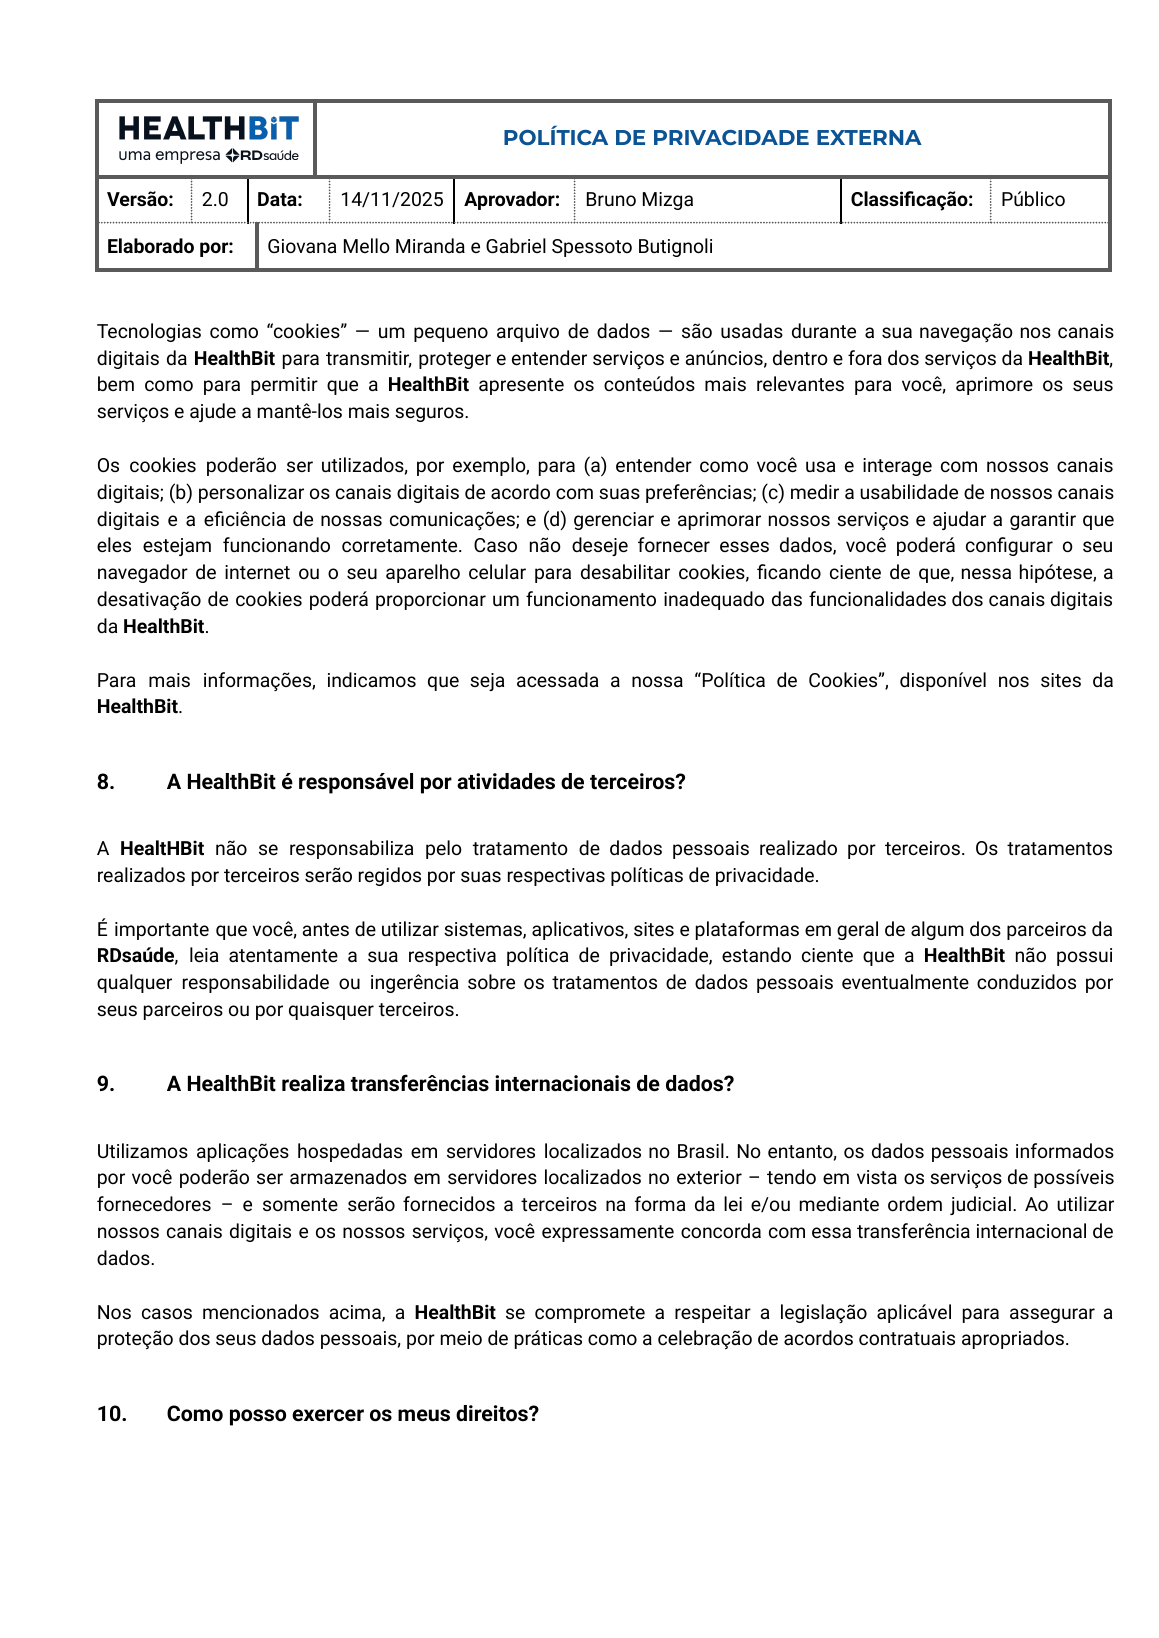
A cópia PDF fornecida registra versão 2.0 de 14/11/2025, classificação Público. A leitura web da URL de origem retornou versão 2.0 de 28/10/2025. Preservamos a cópia recebida e registramos a diferença; não afirmamos identidade entre os arquivos nem a data em que a empresa substituiu versões.
Na Zendesk, a lista anunciada em 02/09/2026 tem vigência em 02/10/2026 para clientes existentes. A versão contratual e os módulos da conta precisam ser comprovados.
Integridade dos documentos e imagens (SHA-256) · Todos os artigos
Nível 1 — confirmado na operação: HealthBit/Viva Mais → Zendesk
Cabeçalhos MIME de e-mails reais confirmam que o canal Viva Mais Saúde utiliza uma instância healthbitcx.zendesk.com. Este é o elo externo mais forte identificado até agora. O conteúdo médico dos e-mails foi deliberadamente excluído da publicação.
Nível 2 — infraestrutura estrutural do Zendesk
A documentação da Zendesk informa AWS como provedor de cloud para seus serviços e declara que backups de banco de dados e anexos podem ser armazenados em AWS. Também lista subprocessadores gerais de segurança, logging, monitoramento e analytics. A região concreta de hospedagem da conta healthbitcx não é pública.
O ponto de auditoria é objetivo: a HealthBit pode solicitar ao Zendesk a região de hospedagem e dispõe contratualmente de informações sobre subprocessadores. O titular, por sua vez, tem direito a transparência suficiente para compreender uso compartilhado e transferência internacional quando aplicável.
Nível 3 — subprocessadores por funcionalidade
A lista pública atualizada da Zendesk inclui fornecedores como Cloudflare, Datadog, Sentry, Snowflake, Google, MongoDB, Deepgram, Twilio, SendGrid, Microsoft e outros. Vários são associados apenas a determinadas funcionalidades. A nova lista também inclui fornecedores de GenAI como OpenAI, ElevenLabs, Groq e Fireworks.
A existência do nome na lista não é prova de contato com dados da HealthBit. Para cada empresa é preciso perguntar: o serviço correspondente estava habilitado? quais tipos de Service Data fluíram? em qual período? em qual país?
Nível 4 — empresas do Grupo RD Saúde
A política da HealthBit enumera empresas do Grupo RD Saúde e prevê compartilhamento quando aplicável à prestação de serviço. Também prevê clientes, operadores do cliente, fornecedores da HealthBit, empresas e profissionais de saúde, programas de relacionamento e cloud. Novamente, é uma autorização/política geral; não é um log de destinatários concretos.
Por isso, o artigo não publica a afirmação “seus dados foram para todas essas empresas”. Publica algo mais preciso: o universo permitido pela política é maior que a cadeia visível para o titular; é necessário revelar quais elos foram efetivamente usados.
Matriz de risco informacional
Quanto mais sensível o conteúdo — laudo, diagnóstico, medicação, histórico hospitalar, saúde mental, documento de identidade, dados bancários — maior a necessidade de minimização, segregação e rastreabilidade. Um ticket de atendimento pode reunir várias dessas categorias em uma única conversa.
A principal vulnerabilidade informacional não é necessariamente um vazamento. Pode ser a falta de visibilidade do titular sobre a cadeia legítima de tratamento: onde está, quem acessa, quanto tempo permanece, quais backups existem e quais sistemas downstream recebem cópias.
O documento que resolveria grande parte da controvérsia
Um mapa de fluxo de dados específico para o programa Shell/BASF, acompanhado de ROPA, lista de subprocessadores, finalidades, bases legais, países, retenção e controles de acesso, permitiria confirmar ou refutar grande parte das hipóteses levantadas nesta série. Sem esse documento, o público vê apenas partes da cadeia por políticas genéricas e vestígios técnicos.
Fontes e documentos consultados
- Política de Privacidade Externa da HealthBit — URL pública consultada em 21/09/2026
- HealthBit — Proteção de Dados
- HealthBit — página institucional com CNPJ
- Zendesk — Sub-processor Policy, atualizada em 02/09/2026
- Zendesk — Localização da hospedagem de Service Data
- Zendesk Trust Center
- Zendesk — Tipos de dados padrão capturados
- ANPD — Resolução CD/ANPD nº 19/2024, transferências internacionais
- LGPD — Lei nº 13.709/2018, texto compilado