Proveniência e limites desta edição
A série foi integrada a partir do dossiê editorial fornecido ao Observatório. As descrições de cabeçalhos de e-mail provêm desse dossiê; os e-mails originais não estão expostos nesta publicação. Os fornecedores listados nas políticas não são, por isso, destinatários comprovados dos dados dos habilitados.
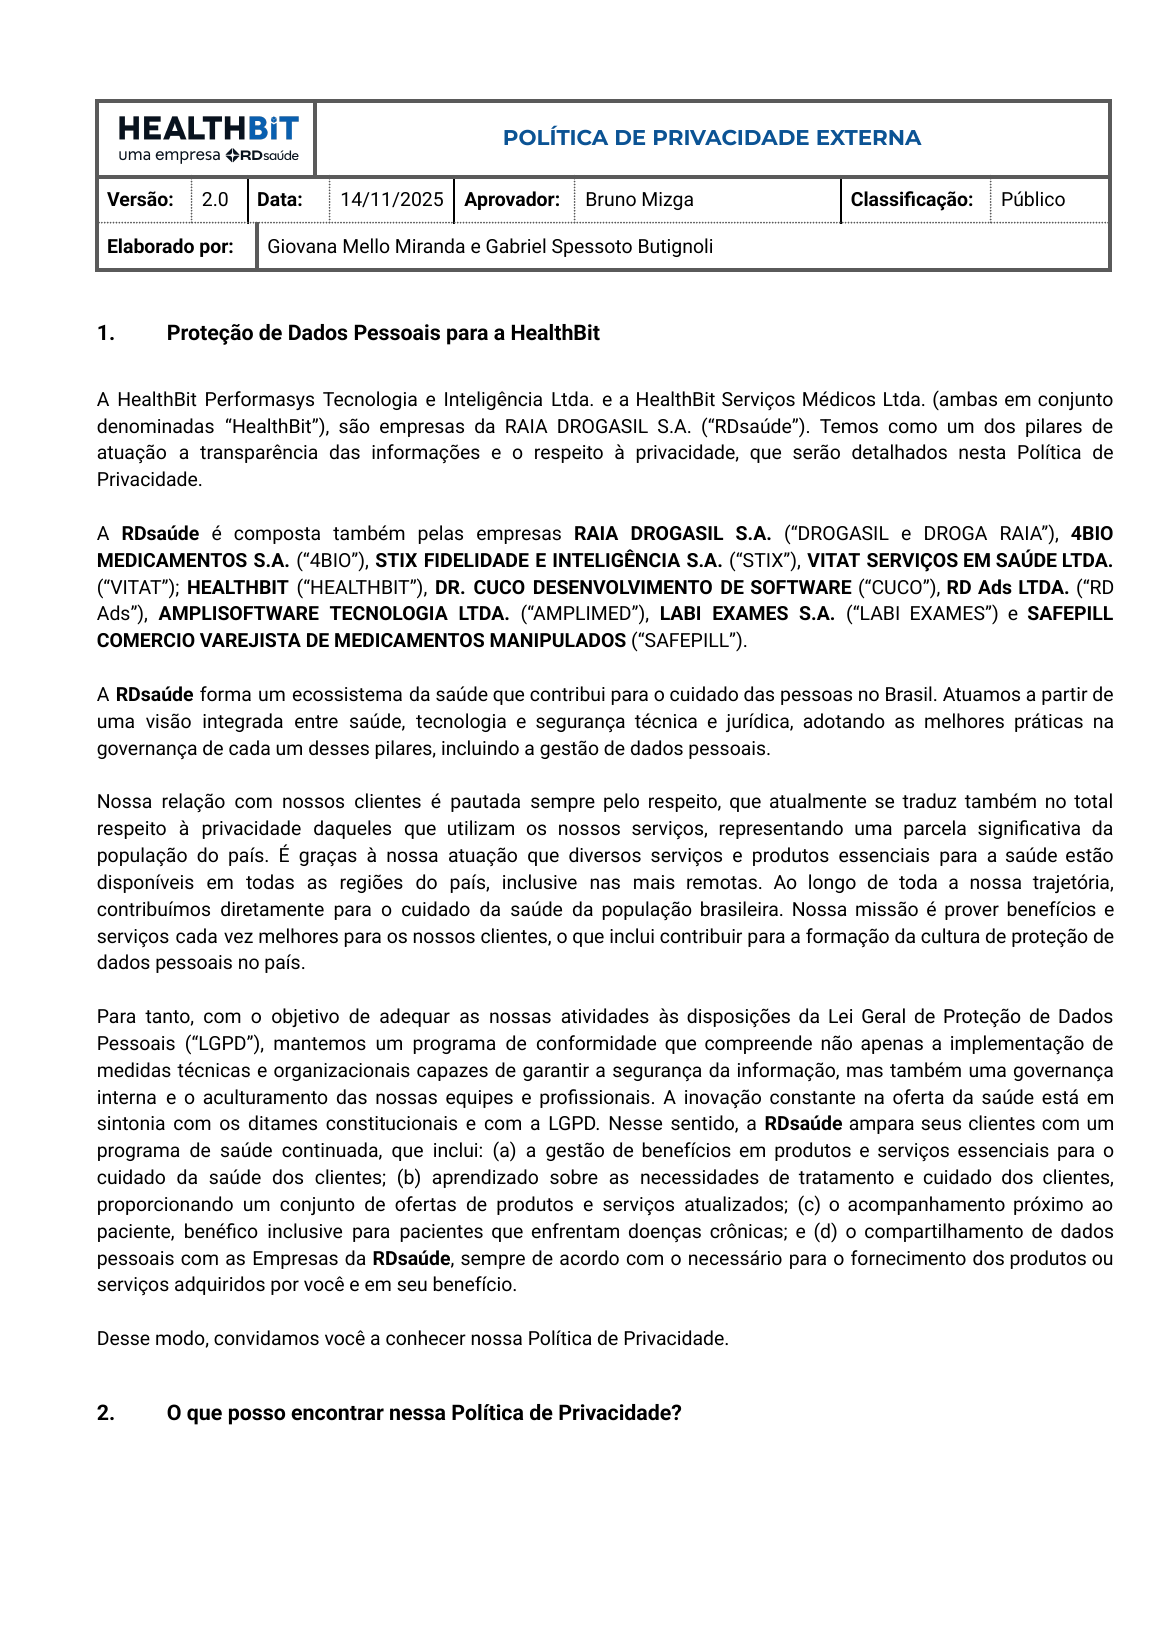
A cópia PDF fornecida registra versão 2.0 de 14/11/2025, classificação Público. A leitura web da URL de origem retornou versão 2.0 de 28/10/2025. Preservamos a cópia recebida e registramos a diferença; não afirmamos identidade entre os arquivos nem a data em que a empresa substituiu versões.
Na Zendesk, a lista anunciada em 02/09/2026 tem vigência em 02/10/2026 para clientes existentes. A versão contratual e os módulos da conta precisam ser comprovados.
Integridade dos documentos e imagens (SHA-256) · Todos os artigos
Por que o nome do canal não basta
“Viva Mais Saúde” aparece como identidade de atendimento em mensagens, enquanto os cabeçalhos técnicos apontam para uma instância healthbitcx.zendesk.com. A política pública identifica formalmente as empresas HealthBit e o ecossistema RD Saúde. Um nome de programa ou canal não substitui a identificação jurídica dos agentes que decidem e executam o tratamento.
O que a própria HealthBit diz sobre seus papéis
A política declara que a HealthBit pode atuar como controladora — quando determina finalidades e meios — ou como operadora, quando processa dados em nome e sob instruções de terceiro. Afirma ainda que a definição específica depende dos contratos com clientes e parceiros.
Esse ponto é decisivo: se a HealthBit é operadora no programa dos habilitados, é preciso identificar o controlador que instrui o tratamento. Se atua como controladora em alguma finalidade própria, deve explicar qual finalidade, base legal e responsabilidade assume.
A cadeia pode ter mais de dois níveis
A ANPD reconhece cadeias complexas com controlador, operador e suboperador. Zendesk, por exemplo, se descreve como processador dos dados de seus assinantes e utiliza seus próprios subprocessadores. Assim, um fluxo hipotético pode envolver controlador → HealthBit → Zendesk → suboperadores Zendesk. A arquitetura exata, porém, deve ser comprovada por contratos e configurações, não presumida.
O direito do titular é saber com quem há uso compartilhado
A LGPD assegura transparência sobre finalidade, agentes e uso compartilhado. A política da HealthBit também reconhece o direito de obter informações sobre entidades públicas e privadas com as quais realizou uso compartilhado.
Uma resposta genérica como “fornecedores homologados” é útil como política geral, mas não resolve necessariamente a pergunta individual: quais entidades efetivamente receberam ou puderam acessar os dados daquele titular na operação específica?
Grupo RD Saúde: previsão de compartilhamento não é prova de compartilhamento concreto
A política enumera várias empresas do Grupo RD Saúde e prevê compartilhamento quando aplicável e necessário ao serviço. É incorreto concluir que todas essas empresas receberam dados dos habilitados. A inferência legítima é que a política cria uma possibilidade organizacional; a confirmação depende de logs, contratos, integrações e registros de tratamento.
O que pedir formalmente
- identidade e contato do controlador específico do programa;
- lista dos operadores e suboperadores usados nos últimos 24 meses;
- finalidade e base legal por destinatário;
- registro de compartilhamentos e transferências do titular;
- datas de início e fim de cada integração;
- política de retenção por sistema;
- fluxograma atualizado de dados, incluindo ticketing, e-mail, WhatsApp, armazenamento e pagamentos.
Fontes e documentos consultados
- Política de Privacidade Externa da HealthBit — URL pública consultada em 21/09/2026
- HealthBit — Proteção de Dados
- HealthBit — página institucional com CNPJ
- ANPD — Guia de agentes de tratamento e encarregado
- Zendesk — Tipos de dados padrão capturados
- Zendesk — Sub-processor Policy, atualizada em 02/09/2026
- LGPD — Lei nº 13.709/2018, texto compilado